Реклама
VK TG WA
Как писать безопасный код и отслеживать угрозы в реальном времени? Рассказала команда GMONIT

Как писать безопасный код и отслеживать угрозы в реальном времени? Рассказала команда GMONIT

Категория: Интернет Дата: 23.09.2025, 17:47 Автор: GMONIT Рейтинг: 3.0 / 1

18 сентября прошел технический вебинар «Когда разработчику нужно задуматься об ИБ? Observability безопасности», где обсудили, как создать надежное ПО и зачем применять инструменты мониторинга.

Партнёры страницы
18 сентября мы провели технический вебинар «Когда разработчику нужно задуматься об ИБ? Observability безопасности», где обсудили, как создать надежное ПО и зачем применять инструменты мониторинга.

Тимлид команды разработки GMONIT Юрий Махоткин назвал основные причины возникновения уязвимостей. Он отметил, что многие ошибки появляются не из-за недостатка профессиональных навыков, а вследствие того, что вопросы безопасности отходят на второй план: например, хакеры воспринимаются как нечто далекое и абстрактное по сравнению с прикладными задачами.

Отдельное внимание уделил влиянию сложной бизнес-логики на качество кода. Участники узнали о конструкциях, которые часто становятся источником сбоев. Среди них:

• реализация ролевых моделей доступа;
• логика, зависящая от времени или меняющихся состояний;
• распределенная логика между UI, сервисами, командами, сторонними API;
• разные конфигурации на проде (он-прем, A/B-тесты и др.);
• неявные допущения и race conditions;
• строковый матчинг и регулярные выражения;
• избыточное количество условных операторов (if-ы).

Также спикер рассказал про 10 рэд флагов в процессе разработки — действиях ИТ-специалистов, которые приводят к узким местам в ПО. Юрий предложил использовать подход SRI (Security Risk Indicator) — индикатор уверенности в наличии рисков безопасности.

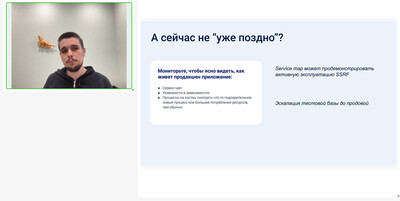
Зрители трансляции услышали, насколько важен постоянный мониторинг приложений для раннего выявления угроз. В качестве средств защиты привел:

• Observability платформу GMONIT, которая сокращает время и затраты на поиск технических сбоев за счет комплексного покрытия ИТ-систем и предиктивного анализа метрик.
• Service map, демонстрирующий активную эксплуатацию SSRF.
• Поиск уязвимостей в зависимостях.
• Анализ процессов на хостах для обнаружения подозрительной активности, например запуска новых процессов или нетипичного роста потребления ресурсов.

Кроме того, эксперт напомнил о необходимости учитывать модель STRIDE еще на этапе проектирования архитектуры, чтобы изначально минимизировать вероятность возникновение инцидентов.

В завершении онлайн-мероприятия предложил разработчикам настольную игру «Elevation of Privilege (EoP) Threat Modeling Card Game» от Microsoft, которая помогает в игровой форме отрабатывать навыки моделирования угроз.

Предлагаем к просмотру видеозапись выступления:
— ВКонтакте: https://vk.com/video-216320775_456239041
— Rutube: https://rutube.ru/video/af96f14d5a40f021706015c3eeb75ae7/
— YouTube: https://youtu.be/thANsSgmQLg
Источник: https://gmonit.ru/blog/ib-observability

Паспорт статьи

Уникальные данные архива DarkCatalog: надёжность публикации по нашей методике DC Article Score

Статья «Как писать безопасный код и отслеживать угрозы в реальном времени? Рассказала команда GMONIT» опубликована в разделе «Интернет» каталога статей DarkCatalog. Автор: GMONIT. Дата публикации: 23.09.2025. За время пребывания в архиве статья собрала 0 комментариев при рейтинге 3.0 из 5. Материал доступен для цитирования с указанием источника.

ЗаголовокКак писать безопасный код и отслеживать угрозы в реальном времени? Рассказала команда GMONIT
АвторGMONIT
РазделИнтернет
Дата публикации23.09.2025
Комментариев0
Рейтинг3.0 / 1
0
DC Article Score расчёт…
Машина времени: архив страницы
Архив живёт благодаря энтузиастам и таким же хранителям истории, как вы. 🍞 На хлебушек админу

Частые вопросы о статье

О чём статья «Как писать безопасный код и отслеживать угрозы в реальном времени? Рассказала команда GMONIT»?

18 сентября прошел технический вебинар «Когда разработчику нужно задуматься об ИБ? Observability безопасности», где обсудили, как создать надежное ПО и зачем применять инструменты мониторинга. Полный текст доступен в блоке выше.

Кто автор статьи «Как писать безопасный код и отслеживать угрозы в реальном времени? Рассказала команда GMONIT»?

Автор: GMONIT. Статья опубликована 23.09.2025.

В каком разделе находится статья?

Статья находится в разделе «Интернет» каталога статей DarkCatalog. Все материалы раздела доступны по ссылке.

Можно ли процитировать эту статью?

Да, материалы архива DarkCatalog доступны для цитирования с указанием источника и активной ссылки на эту страницу. Для коммерческого использования свяжитесь с редакцией.

Я автор этой статьи. Как её редактировать?

Напишите на darkcatalog@gmail.com с подтверждением авторства. Редакция предоставит доступ к редактированию или удалит материал по запросу.

АВТОРАМ

Вы автор этой статьи?

Подключите VIP-кабинет автора и управляйте своими публикациями самостоятельно: редактируйте текст, отвечайте на комментарии, добавляйте изображения.

  • Самостоятельное редактирование статей 24/7
  • Приоритетная модерация изменений: 1–2 дня
  • Управление комментариями и ответами
  • Расширенная статистика просмотров и цитирований
Узнать о VIP-кабинете автора

Комментарии к статье

Всего комментариев: 0. Поделитесь мнением или задайте вопрос автору.

Оставить комментарий

Поделитесь мнением о статье, задайте вопрос автору или дополните материал.

avatar